
La transizione verso il Cyber Resilience Act non è una semplice modifica normativa, ma un cambio di paradigma che chiama in causa l’intera filiera OT.
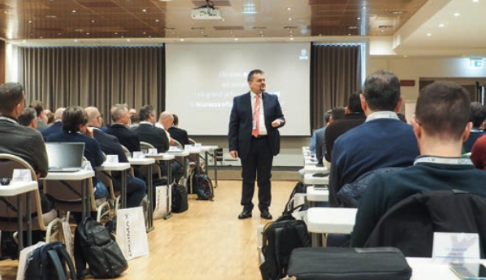
È questo il messaggio emerso durante la giornata formativa organizzata da Digimax, che ha riunito 55 professionisti del settore industriale per un approfondimento dedicato alla readiness normativa “da EN Iec 62443 a Cra”.
L’evento, strutturato come corso tecnico e accompagnato dalla Certificazione Bureau Veritas di partecipazione, ha integrato aspetti tecnologici, organizzativi e di business, evidenziando quanto la cybersecurity industriale sia oggi un elemento strategico, tanto per la continuità operativa quanto per la competitività.
Il Cyber Resilience Act è un regolamento dell’Unione Europea entrato in vigore il 10 dicembre 2024, anche se la maggior parte delle disposizioni diventerà applicabile a partire dall’11 dicembre 2027. Alcuni obblighi, soprattutto quelli legati alle notifiche e al ruolo degli organismi coinvolti, scatteranno però già prima.
La normativa riguarda tutte le aziende che immettono sul mercato europeo prodotti con elementi digitali. Quindi, produttori di hardware e software, importatori e distributori e, in determinate condizioni, anche chi modifica, aggiorna o rimarca prodotti già esistenti.
L’impatto per le aziende va dalla progettazione sicura dei prodotti (security-by-design) alla gestione delle vulnerabilità, passando per la documentazione tecnica, gli obblighi di segnalazione e i requisiti di conformità che variano a seconda della classe di rischio del prodotto.
L’OT terreno fertile per il cybercrime
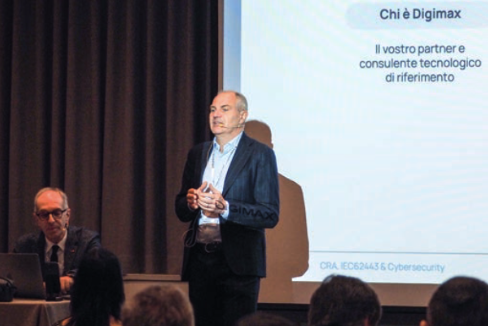
Dopo l’apertura dei lavori di Massimo Tirapelle, Ceo di Digimax (nella foto a sinistra), l’intervento di Stefano Benato, esperto in attacchi hacker, ha portato l’audience dentro al quadro attuale delle minacce.
Oggi operano più di 100 gang attive a livello globale, e circa la metà dispone di capacità specifiche per colpire l’Operational Technology. L’OT, ha ricordato Benato, è percepita dal cybercrime come una fonte particolarmente redditizia: infiltrare un impianto produttivo significa bloccare operazioni critiche e generare pressioni economiche immediate. La conseguenza è chiara: per le aziende, la cybersecurity industriale non può più essere un’appendice dell’IT, ma un pilastro strategico.
Cybersecurity, fattore di business e responsabilità
A delineare il contesto normativo è stato Gianpietro Peghetti di Bureau Veritas Formazione Certificata. La sicurezza OT, ha spiegato, non si limita a prevenire incidenti: incide sulla qualità dell’output, sulla continuità produttiva e sull’esposizione legale dei produttori.
La nuova prospettiva richiede non solo protezione tecnologica, ma soprattutto capacità di dimostrare conformità tramite processi strutturati, documentazione, controlli e auditabilità. Il Cyber Resilience Act introduce un approccio trasformativo: rigoroso nell’enforcement, esteso all’intero ciclo di vita del prodotto e fondato sulla richiesta di documentare prove, non solo intenti.
Tra i concetti più rilevanti emersi, quello di compliance gap: la porzione di responsabilità che resta in capo all’Oem o all’integratore anche quando si parte da hardware precertificato. La Cra, infatti, agisce come una normativa di filiera. Il vendor può offrire componenti “Cra-ready”, ma il valore aggiunto del software – applicazioni, configurazioni, integrazioni, servizi digitali – rimane una parte essenziale della conformità finale. In altre parole: la sicurezza non si compra, si costruisce.
Cyber Resilience Act: un ponte di processi e governance
Il percorso di readiness delineato durante il corso mostra come la consolidata disciplina Iec 62443 rappresenti una base utile, ma non sufficiente.
Il Cra estende il focus e richiede tre pilastri fondamentali: security capability del prodotto; software development lifecycle sicuro e ripetibile; gestione strutturata di Sbom e vulnerabilità nel tempo.
A questi si aggiungono elementi di governance e security management che devono rendere “auditabile” la postura di sicurezza in modo continuativo. Uno dei cambiamenti più significativi introdotti dal Cra riguarda la gestione delle vulnerabilità e degli incidenti.
Le tempistiche previste sono stringenti: early warning entro 24 ore; notifica entro 72 ore; report finale entro 14 giorni. Questo approccio impone alle organizzazioni OT un salto culturale: la reattività diventa parte integrante della compliance, e incident response, business continuity e reporting alle autorità devono essere perfettamente sincronizzati.
Piattaforme, dispositivi e roadmap verso il Cyber Resilience Act
Marco Zampolli, IoT Automation Product Sales Director di Advantech, ha collegato i principi normativi a esempi concreti di tecnologia. Dai moduli I/O ai gateway, dai router cellulari alle Hmi fino alle piattaforme edge, la tendenza comune è l’industrializzazione delle funzioni di sicurezza: provisioning, aggiornamenti Ota, gestione centralizzata, monitoraggio continuo e accesso remoto sicuro.
Significativa anche la scelta di mostrare vere roadmap di readiness per famiglie di prodotto e piattaforme: un segnale forte del fatto che la compliance non è più un progetto “una tantum”, ma un programma pluriennale. La giornata si è conclusa con uno sguardo ai trend che stanno modellando la trasformazione digitale dell’industria: la cybersecurity come elemento di valore nei modelli di business, la virtualizzazione che spinge verso architetture software-defined e la crescente importanza degli ecosistemi di partner per coprire competenze e servizi.
Il messaggio finale per produttori e system integrator è chiaro: la conformità Cra si costruisce per strati e si mantiene solo attraverso processi continuativi, strutturati e misurabili. Sbom aggiornate, vulnerability handling efficace e incident response integrata rappresentano la nuova normalità per chi opera nell’OT.